ZUGRIFF UND ISOLATION
Jeder sieht nur das,
wozu er berechtigt ist.
Rollenbasierter Zugriff. Abteilungsisolation. AI respektiert jede Grenze.
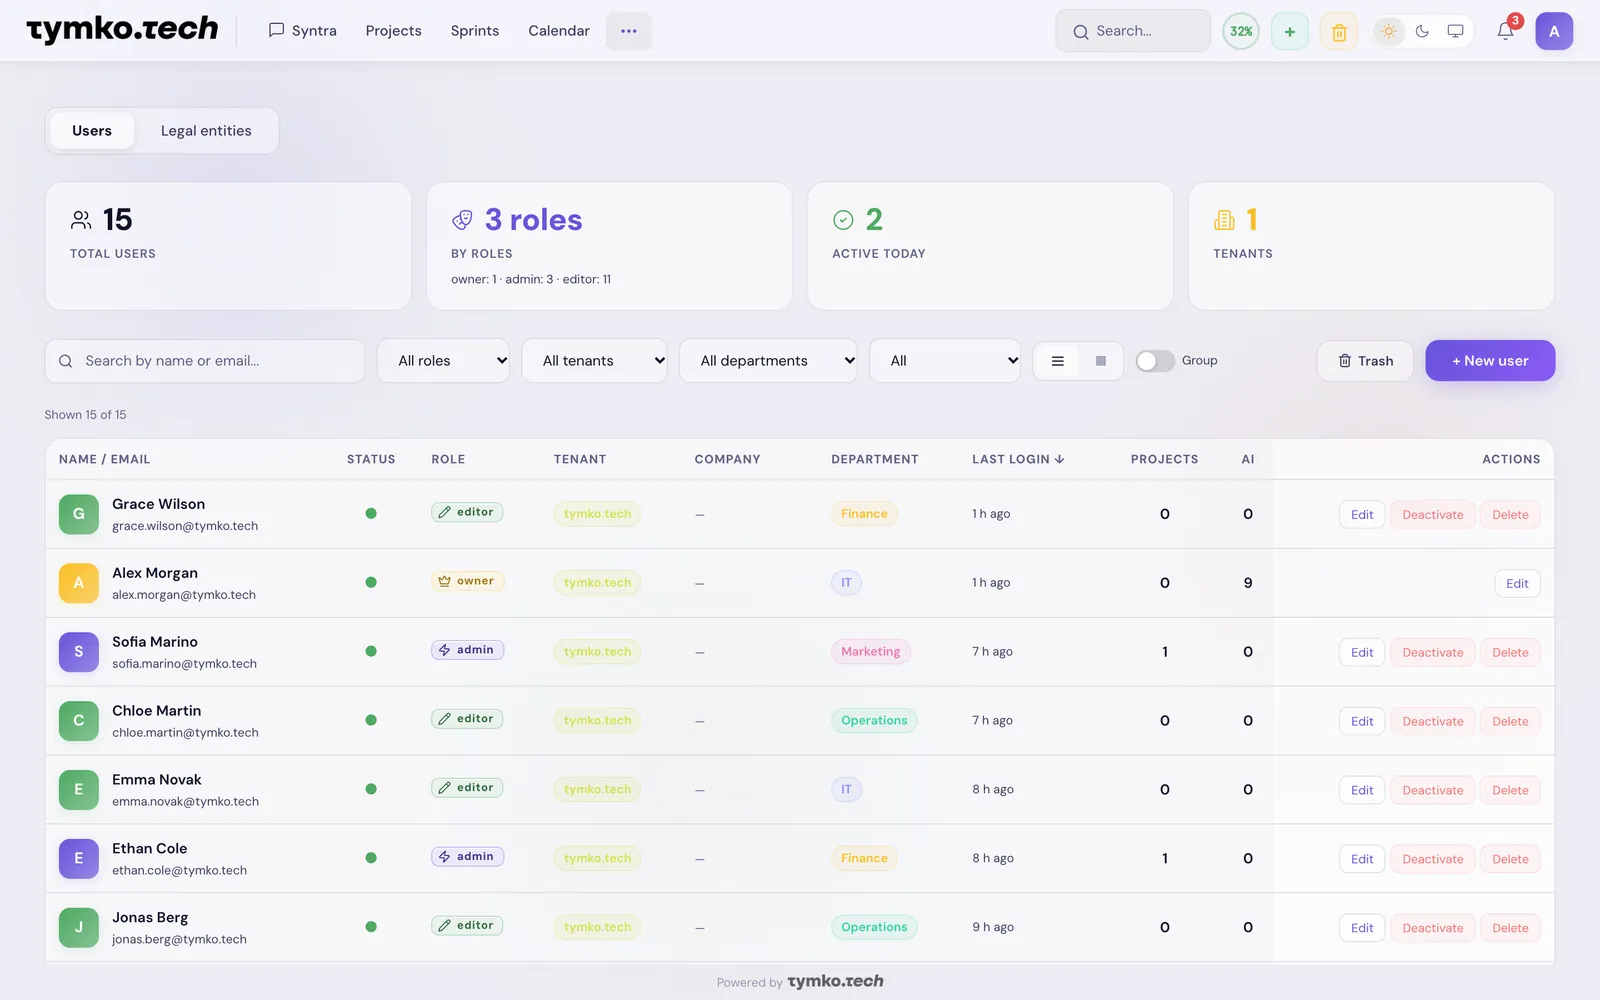
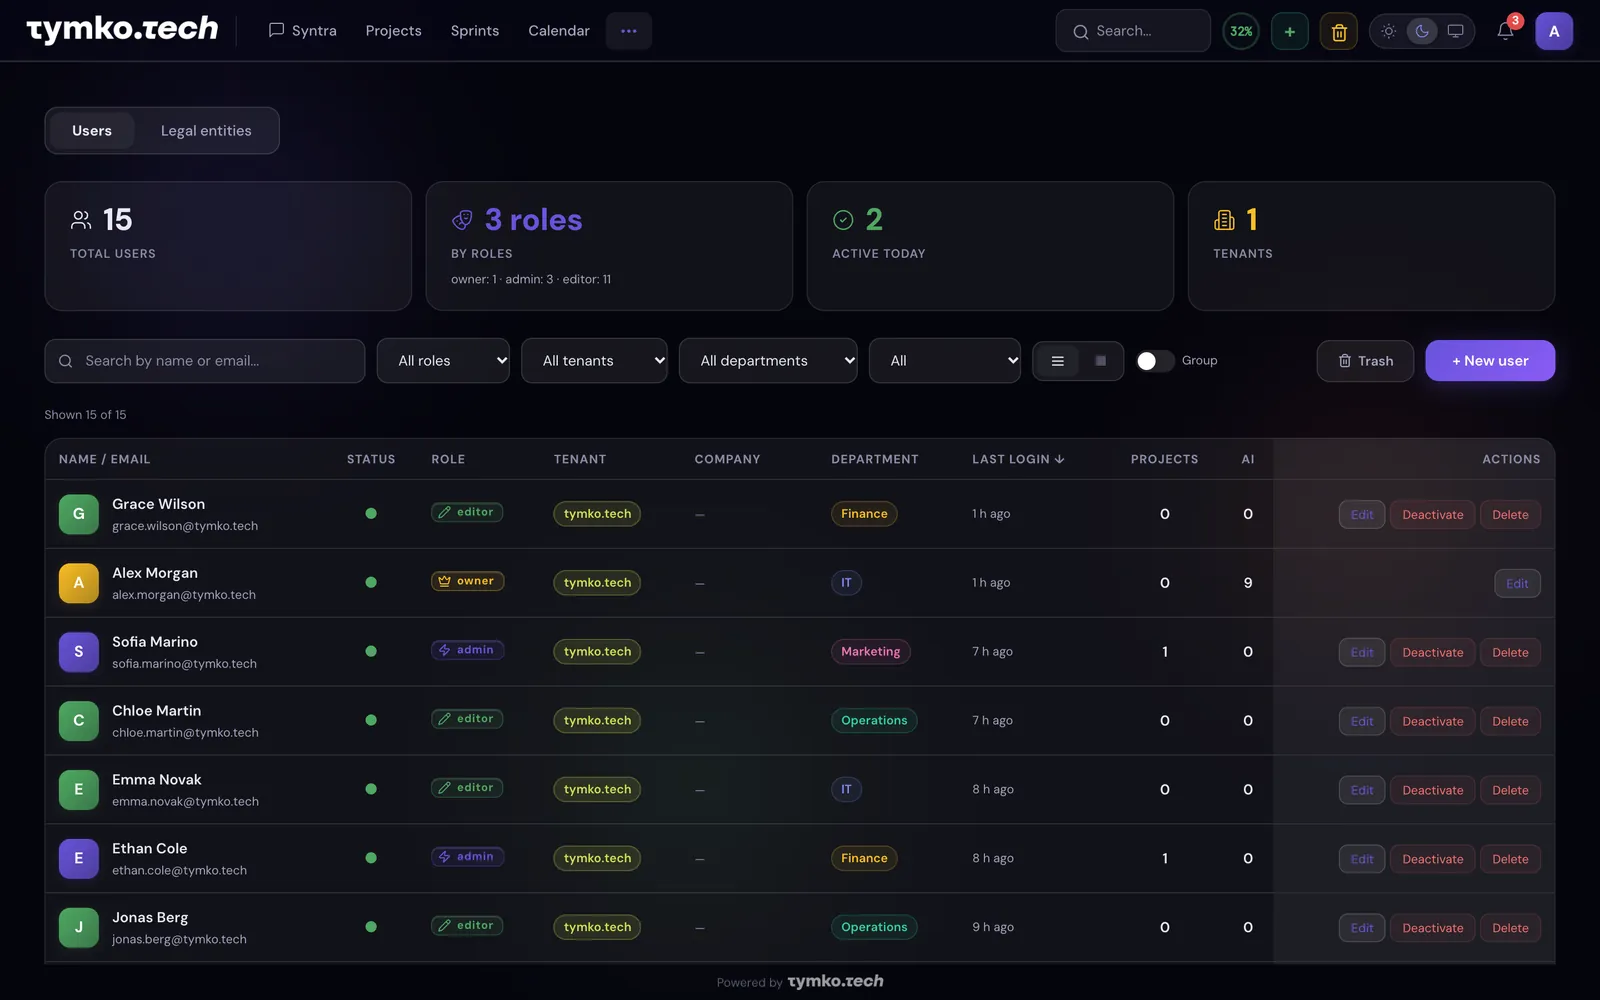
Eine Rolle für jede Person — Owner, Admin, Editor, Viewer — und Zugriff auf Abteilungsebene.Eine Rolle für jede Person — Owner, Admin, Editor, Viewer — und Zugriff auf Abteilungsebene.
Eine Rolle für jede Person — Owner, Admin, Editor, Viewer — und Zugriff auf Abteilungsebene.
ROLLENHIERARCHIE
Inhaber (Owner)
Vollständige Kontrolle. Abrechnung. Eigentumsübertragung. Tenant-Löschung.
AbrechnungBenutzeralle ProjekteEinstellungen
Administrator (Admin)
Verwaltung von Benutzern, allen Projekten und Abteilungen. Ohne Abrechnung.
Benutzeralle ProjekteEinstellungen
Editor (Editor)
Erstelle und bearbeite Projekte, in denen du zugewiesen bist. Vollständige Aufgabenverwaltung.
eigene ProjekteAufgabenDokumente
Abteilungsadministrator
Bearbeite jedes Projekt in deiner Abteilung. Kann einladen.
AbteilungsprojekteEinladungen
Betrachter (Viewer)
Nur Ansicht. Sieht nur zugewiesene Projekte.
nur Ansichtzugewiesene Projekte
DREI ISOLATIONSSTUFEN
Tenant-Isolation
Unternehmen A sieht niemals Daten von Unternehmen B. Jede Anfrage wird auf Datenebene überprüft.
Abteilungsmauern
IT sieht keine Finanzprojekte. Dept Admin ist in seinem Bereich gesperrt.
Aufteilung von juristischen Personen
Mehrere Unternehmen in einem Tenant mit eigenen Projekten und Dokumenten.
SZENARIO: „WELCHE PROJEKTE SIND GEFÄHRDET?"
Eine Frage — verschiedene Antworten je nach Rolle:
Inhaber
AI analysiert alle 15 Projekte über alle Abteilungen hinweg.
Abteilungsadministrator
AI analysiert nur 4 Projekte seiner Abteilung.
Betrachter
AI analysiert nur 2 zugewiesene Projekte.
AI respektiert jede Grenze
Jede AI-Aktion und Dokumentensuche ist auf die Projekte begrenzt, die der Benutzer sieht — auf Datenebene, nicht nur auf dem Papier.
AI ist leistungsstark.
Aber er weiß nur das, was er wissen darf.
Kostenlos testen →
← Alle Funktionen · Powered by tymko.tech
Kostenlos testen →