ДОСТУП ТА ІЗОЛЯЦІЯ
Кожен бачить лише те,
на що має право.
Рольовий доступ. Ізоляція департаментів. AI поважає кожну межу.
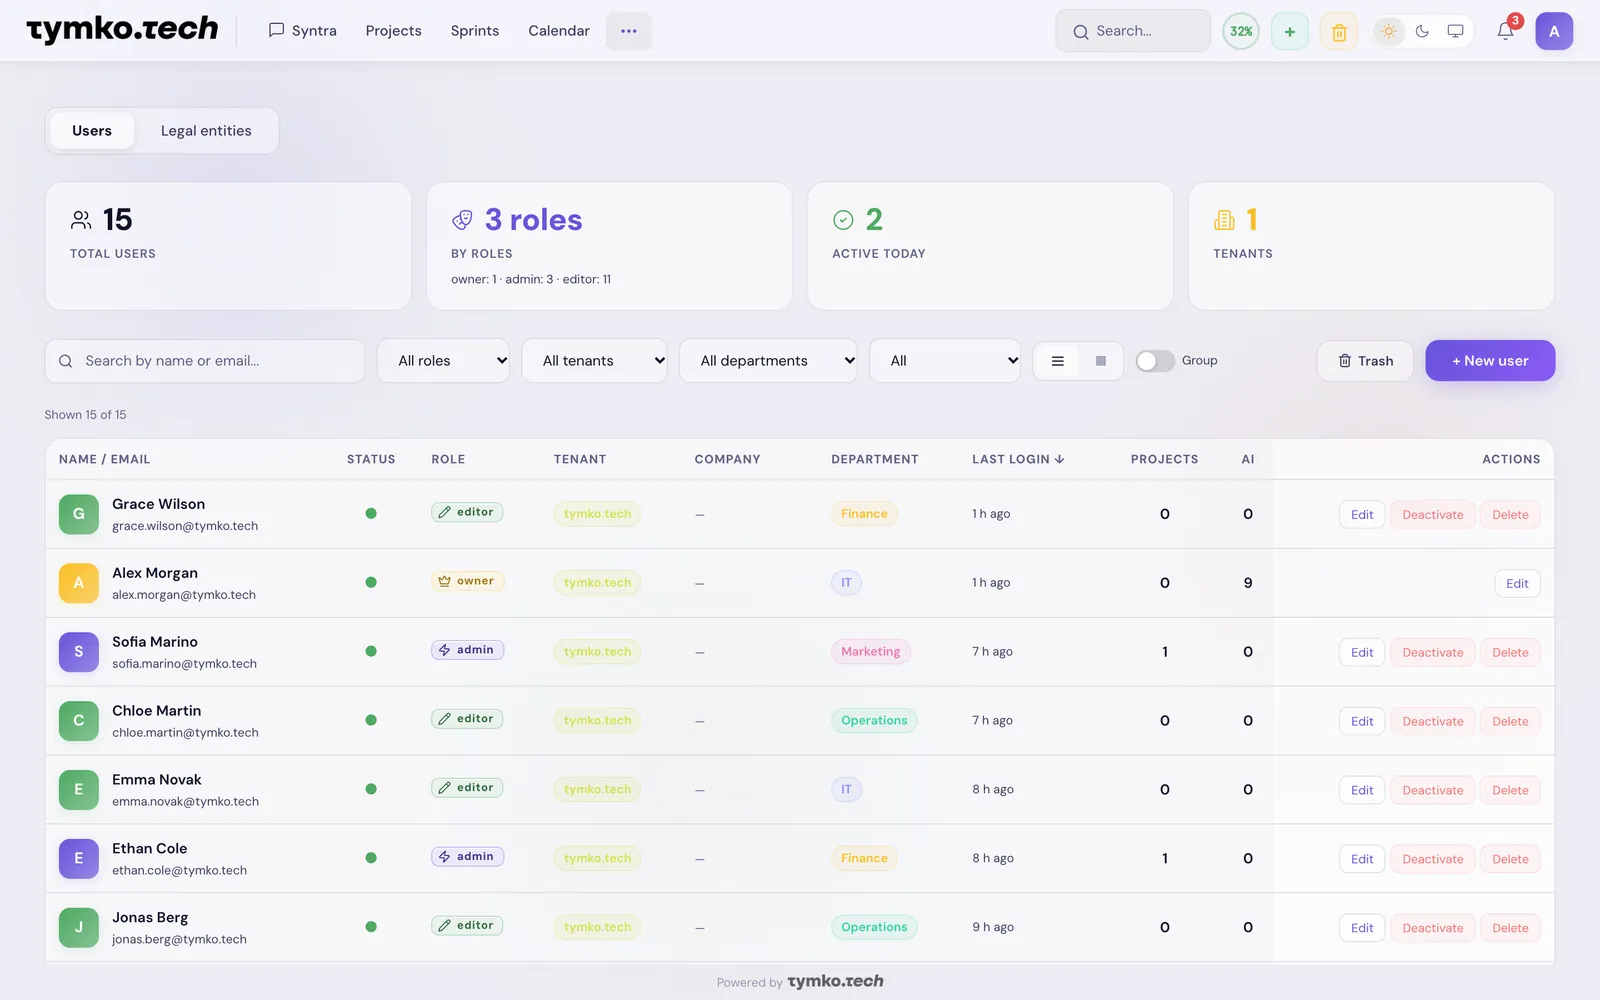
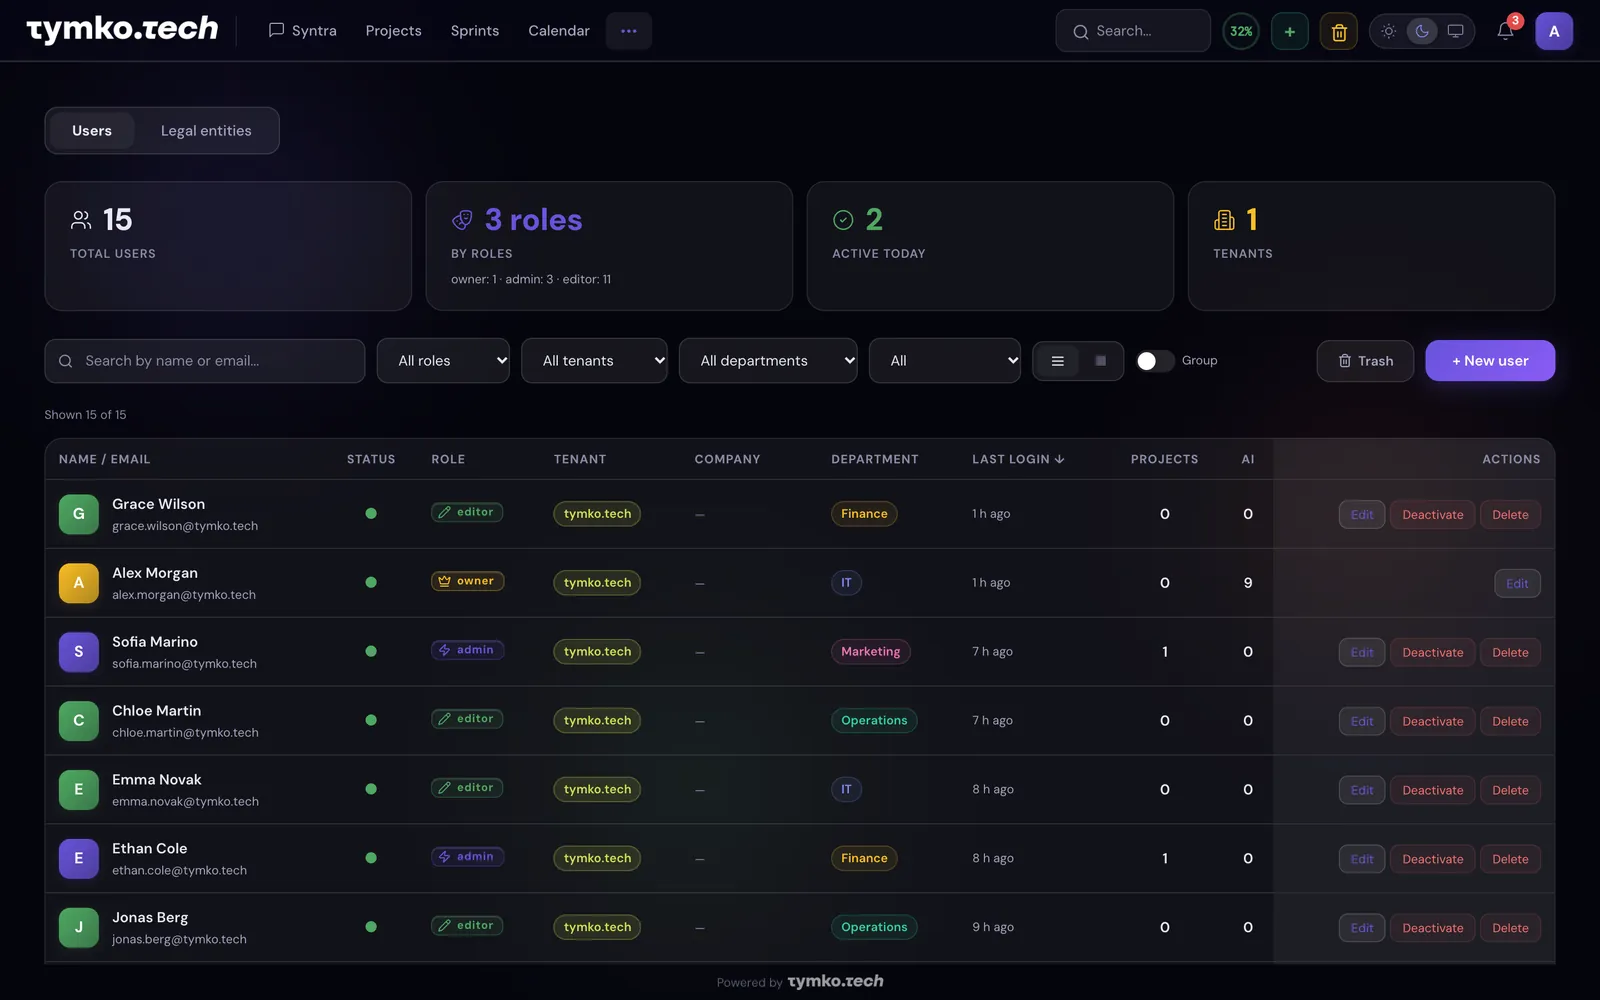
Роль для кожного — власник, адміністратор, редактор, читач — і доступ на рівні департаментів.Роль для кожного — власник, адміністратор, редактор, читач — і доступ на рівні департаментів.
Роль для кожного — власник, адміністратор, редактор, читач — і доступ на рівні департаментів.
ІЄРАРХІЯ РОЛЕЙ
Власник (Owner)
Повний контроль. Білінг. Передача власності. Видалення тенанта.
білінгкористувачівсі проєктиналаштування
Адміністратор (Admin)
Управління користувачами, всіма проєктами та департаментами. Без білінгу.
користувачівсі проєктиналаштування
Редактор (Editor)
Створення та редагування проєктів де призначений. Повне управління задачами.
свої проєктизадачідокументи
Адмін департаменту
Редагування будь-якого проєкту свого департаменту. Може запрошувати.
проєкти департаментузапрошення
Глядач (Viewer)
Тільки перегляд. Бачить лише призначені проєкти.
тільки переглядпризначені проєкти
ТРИ РІВНІ ІЗОЛЯЦІЇ
Ізоляція тенанта
Компанія А ніколи не бачить даних Компанії Б. Кожен запит перевіряється на рівні даних.
Стіни департаментів
IT не бачить проєктів Фінансів. Dept Admin заблокований у своєму відділі.
Поділ юридичних осіб
Кілька компаній в одному тенанті з власними проєктами та документами.
СЦЕНАРІЙ: «ЯКІ ПРОЄКТИ ПІД РИЗИКОМ?»
Одне й те ж питання — різні відповіді залежно від ролі:
Власник
AI аналізує всі 15 проєктів по всіх департаментах.
Адмін департаменту
AI аналізує лише 4 проєкти свого департаменту.
Глядач
AI аналізує лише 2 призначених проєкти.
AI поважає кожну межу
Кожна дія AI і пошук по документах обмежені проєктами, які бачить користувач — на рівні даних, а не на словах.
AI потужний.
Але він знає лише те, що дозволено знати.
Спробувати безкоштовно →
← Всі можливості · Powered by tymko.tech
Спробувати безкоштовно →