ДОСТУП И ИЗОЛЯЦИЯ
Каждый видит только то,
на что имеет право.
Ролевой доступ. Изоляция отделов. AI уважает каждую границу.
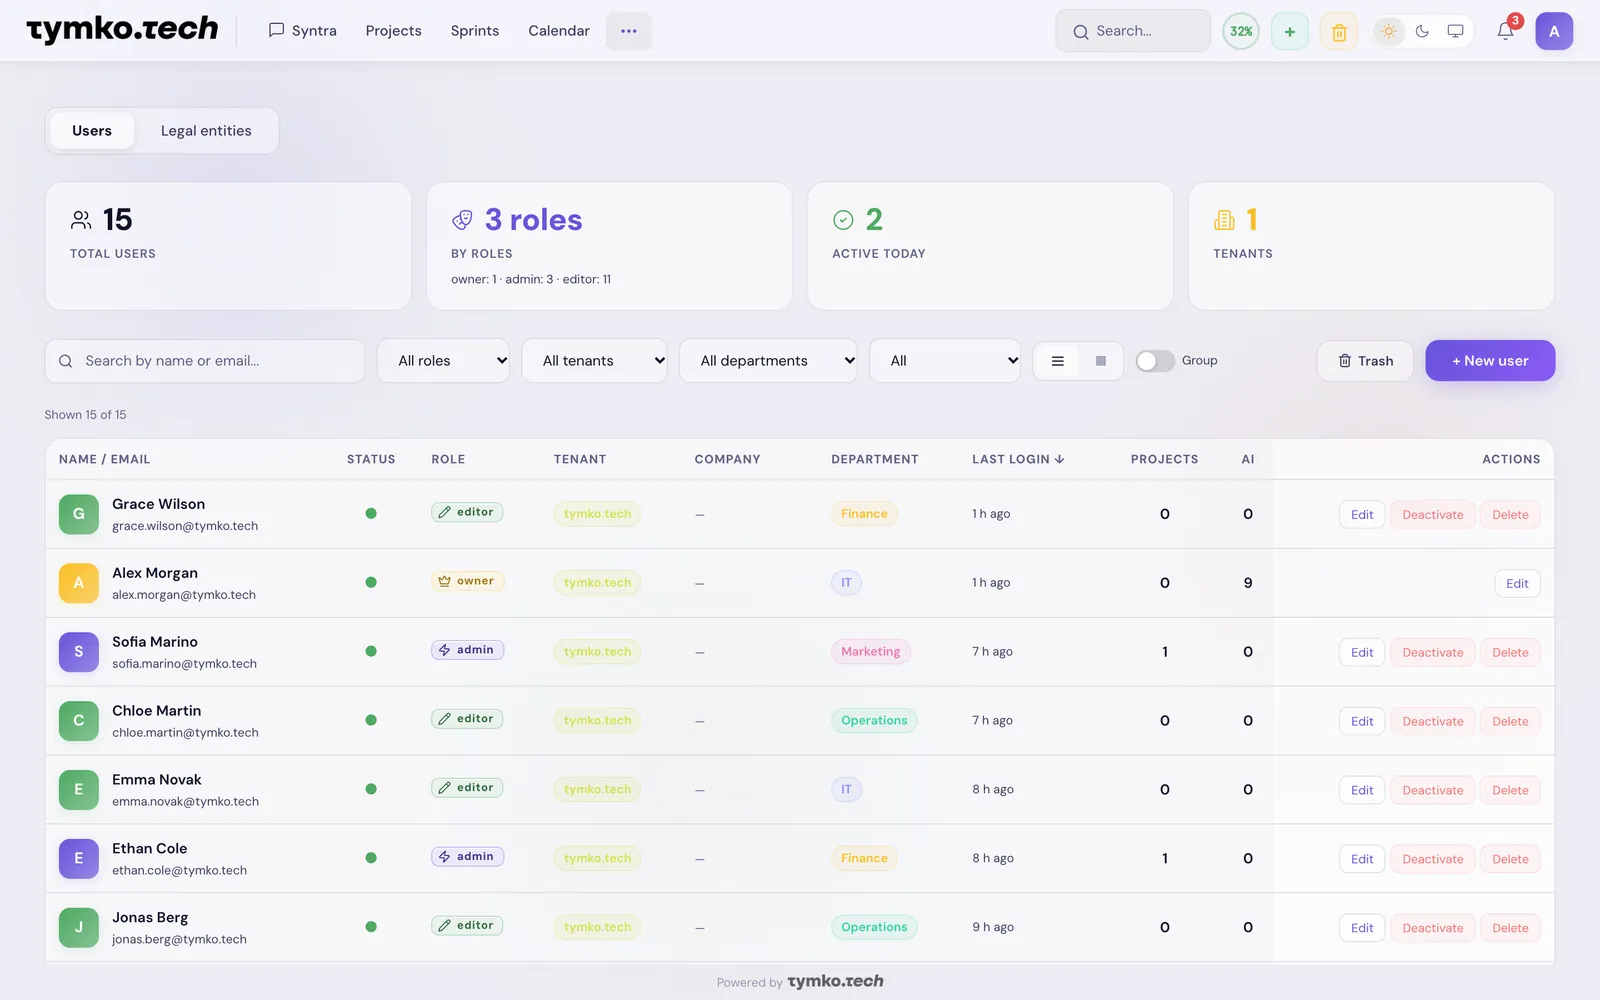
Роль для каждого — владелец, администратор, редактор, читатель — и доступ на уровне департаментов.Роль для каждого — владелец, администратор, редактор, читатель — и доступ на уровне департаментов.
Роль для каждого — владелец, администратор, редактор, читатель — и доступ на уровне департаментов.
ИЕРАРХИЯ РОЛЕЙ
Владелец (Owner)
Полный контроль. Биллинг. Передача собственности. Удаление тенанта.
биллингпользователивсе проектынастройки
Администратор (Admin)
Управление пользователями, всеми проектами и отделами. Без биллинга.
пользователивсе проектынастройки
Редактор (Editor)
Создание и редактирование проектов где назначен. Полное управление задачами.
свои проектызадачидокументы
Администратор отдела
Редактирование любого проекта своего отдела. Может приглашать.
проекты отделаприглашения
Зритель (Viewer)
Только просмотр. Видит только назначенные проекты.
только просмотрназначенные проекты
ТРИ УРОВНЯ ИЗОЛЯЦИИ
Изоляция тенанта
Компания А никогда не видит данных Компании Б. Каждый запрос проверяется на уровне данных.
Стены отделов
IT не видит проектов Финансов. Администратор отдела заблокирован в своем отделе.
Разделение юридических лиц
Несколько компаний в одном тенанте с собственными проектами и документами.
СЦЕНАРИЙ: «КАКИЕ ПРОЕКТЫ ПОД РИСКОМ?»
Один и тот же вопрос — разные ответы в зависимости от роли:
Владелец
AI анализирует все 15 проектов по всем отделам.
Администратор отдела
AI анализирует только 4 проекта своего отдела.
Зритель
AI анализирует только 2 назначенных проекта.
AI уважает каждую границу
Каждое действие AI и поиск по документам ограничены проектами, которые видит пользователь — на уровне данных, а не на словах.
AI мощный.
Но он знает только то, что разрешено знать.
Попробовать бесплатно →
← Все возможности · Powered by tymko.tech
Попробовать бесплатно →